

⚠ 個人情報漏洩は大企業だけの問題ではありません
2026年9月以降だけでも、
2,300万件超のGyazo、
1,000万件超の焼肉きんぐ、
660万件超のタイムズカーなど、
大規模漏洩事故が相次いでいます。
企業の個人情報漏洩が相次いでいる
ここ最近、株式会社物語コーポレーションが運営する「焼肉きんぐ」公式アプリや、パーク24グループのカーシェアリングサービス「タイムズカー」などで、大規模な個人情報漏洩事故が相次いで報じられています。
| 公表日 | 企業・サービス | 規模 | 主な原因・特徴 |
|---|---|---|---|
| 2026年9月11日 | デジタル庁「GSS」 | 約24万6,000件の可能性 | VPN機器の脆弱性 |
| 2026年9月15日 | ムラウチドットコム | 771万6,811件 | Webシステムの脆弱性 |
| 2026年9月16日 | Helpfeel「Gyazo」 | 約2,362万件 | アップロードサーバーの脆弱性 |
| 2026年9月25日 | パーク24・タイムズモビリティ「タイムズカー」 | 約660万アカウント | Webシステムへの不正アクセス |
| 2026年9月30日 | VOISING | 約17万件 | 外部BIツールの既知の脆弱性 |
| 2026年10月5日 | 物語コーポレーション「焼肉きんぐ」公式アプリ | 1,078万8,963件 | 会員管理システムへの不正アクセス。詳細は調査中 |
とはいえ、「当社のような中小企業が狙われることはない」と考えている方も、まだ多いのではないでしょうか。
しかし、サイバー攻撃の対象は、企業の知名度や規模だけで決まるものではありません。攻撃者は、インターネット上に公開されたシステムを広く探索し、脆弱性のある部分を狙って侵入を試みます。そのため、企業規模にかかわらず、対策が不十分なシステムや機器があれば、攻撃を受ける可能性があります。
また、保有する個人情報の種類や量、取引先とのつながり、システム停止からの復旧にかかる時間によっては、被害が顧客や取引先、地域社会へ広く波及する可能性もあります。
実際に、約17万件の個人情報が漏洩したと発表した株式会社VOISINGは、従業員約100名規模の企業です。このほかにも、中小企業や比較的小規模な事業者による個人情報漏洩の公表事例はありますが、ニュースでは大企業や知名度の高い企業の事故が大きく取り上げられる傾向があります。
そのため、報道されている事故の多くが大企業だからといって、中小企業には関係がないとは言い切れません。
個人情報漏洩は、どのようにして起こるのか
個人情報漏洩が起きる原因はひとつではありません。
原因の中で多いものとしては、VPNやルーターなどのネットワーク機器から侵入されたケースや、Webサイトや業務システムの脆弱性を突かれたもの、窃取されたID・パスワードの不正利用などが挙げられます。
2026年7月に動画配信サービス「バンダイチャンネル」へ不正アクセスがあり、4万6000人余りのアカウントが勝手に大会処理されていたという事件では、埼玉県内の高校1年の少年が偽計業務妨害の疑いで逮捕されました。少年が攻撃に使用していたのが生成AIです。ChatGPTを使って自作したプログラムで退会処理ページに侵入し、退会処理を繰り返させたのです。
生成AIは、我々の予測を大幅に上回る速度で進化しています。生成AI「Claude」などを開発する米国のAI事業者Anthropic社は、Claudeを悪用してサイバー攻撃を仕掛けようとした事例を度々報告しています。また、生成AIが自律的に攻撃を進めている例も増えてきています。
ここ最近報告されている個人情報漏洩が生成AIの利用によるもの、とは断定できませんが、攻撃側の技術力は生成AIの進化により格段に上がっています。また、生成AIが自律的に動くことにより、以前であれば採算が取れないと見なされていた標的も、攻撃対象として実行可能なものとなっている、とAnthropic社は警告します。
出典:Anthropic「Detecting and countering misuse of AI: September 2026」
🤖 生成AIが攻撃者の武器になりつつある
・プログラム作成のハードル低下
・攻撃の自動化
・24時間365日攻撃可能
・小規模企業も採算が取れる標的へ
サイバー攻撃はもはや、いつどこで起きても不思議ではない時代に突入しています。
個人情報漏洩は、事業継続に関わる経営課題
もし明日、自社が保有する顧客や従業員の個人情報が流出したら、どのように対応しますか。
個人情報漏洩が発生すると、原因調査やシステム復旧だけでなく、関係者への通知、問い合わせ対応、取引先への説明など、さまざまな対応が必要になります。場合によっては、通常業務の停止や企業に対する信用の低下にもつながり、事業継続にも大きな影響を与えます。
いつ攻撃が起きてもおかしくない現在では、災害だけでなくサイバー攻撃も考慮した事業継続のためのBCP対策として、以下のようなことが大切です。
- 自社がどのような情報を保有し、どこに保存しているのかを把握する
- 万が一の際に、異常をどのように検知するのか、誰が対応するのかを決める
- バックアップを実施している範囲と復旧方法を確認しておく
- 関係者への通知や問い合わせ対応は誰が主導するのかを決める
しかし、専門人材が不足している中小企業では、「どのような対策から始めればよいのか」「どこまで対策すればよいのか」を自社だけで判断するのは簡単ではありません。
セキュリティ診断サービスという選択肢
そこで選択肢の一つとなるのが、外部の「セキュリティ診断サービス」の活用です。
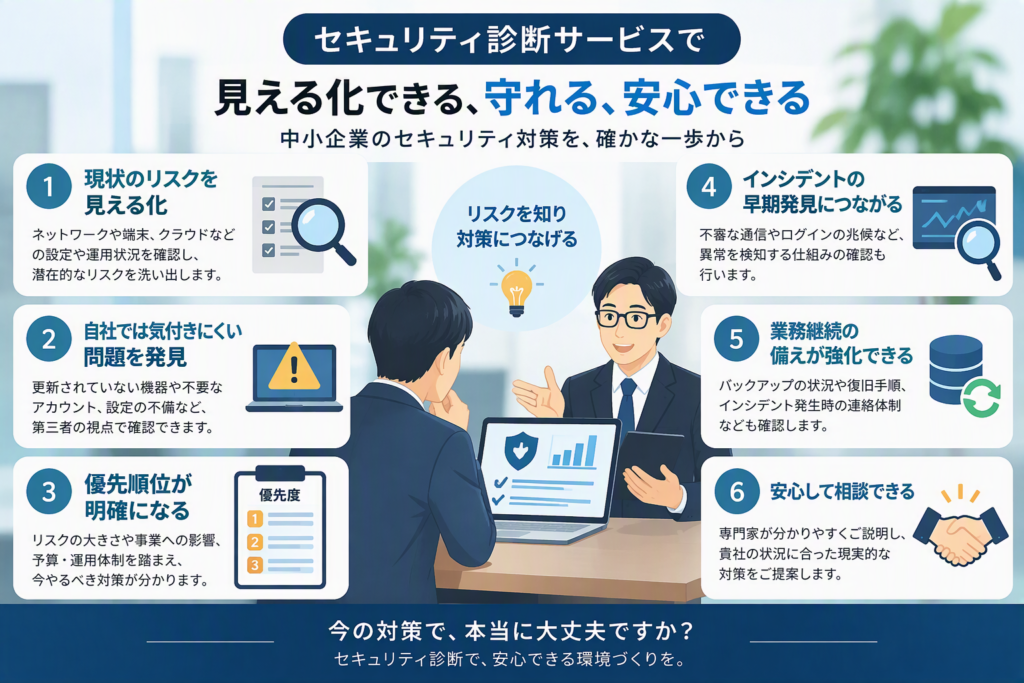
セキュリティ診断サービスでは、社内のネットワーク環境やパソコン、サーバー、クラウドサービスなどの利用状況を確認し、現在の対策状況や潜在的なリスクを整理します。
自社だけでは気付きにくい設定の不備、更新されていない機器、不要なアカウント、バックアップ体制の問題などを、第三者の視点から確認できることが大きなメリットです。
また、診断の目的は、すべての対策を一度に導入することではありません。診断結果をもとに、リスクの大きさや事業への影響、予算、社内の運用体制を踏まえ、対策の優先順位を明確にすることが重要です。
例えば、次のような項目を確認します。
- OSやソフトウェアが適切に更新されているか
- VPN、ルーター、UTMなどのネットワーク機器が最新の状態になっているか
- 外部からアクセスできる機器やシステムを把握しているか
- 管理者アカウントに多要素認証が設定されているか
- 退職者や不要になったアカウントが残っていないか
- ウイルス対策ソフトやEDRが適切に動作しているか
- 異常な通信や不審なログインを検知できるか
- 重要なデータが定期的にバックアップされているか
- バックアップから実際にデータを復元できるか
- インシデント発生時の連絡先や対応手順が決まっているか
診断によって課題を見える化することで、「何となく不安だから製品を導入する」のではなく、自社に必要な対策を具体的に判断しやすくなります。
重要なのは、高額なセキュリティ製品を一度に導入することではありません。まずは現状を把握し、被害が発生した場合の影響が大きい部分や、緊急性の高い課題から順番に改善していくことが、中小企業にとって現実的なセキュリティ対策の進め方です。
情報システム担当者任せにしないために
セキュリティ対策は、情報システム担当者だけに任せておけばよい問題ではありません。
たとえば、従業員30人程度の製造業でも、生産や出荷が数週間停止し、調査・復旧、取引先対応、機器の再構築などが重なれば、損失が数千万円から1億円を超える可能性があります。さらに、取引先の生産停止や取引縮小まで波及すれば、影響はより大きくなります。売上の損失だけでなく、機器の買い直し、個人情報漏洩に関する賠償金や、取引先への賠償金などが大きくなるようです。
システムが停止した場合に、どの業務を優先して復旧するのか。どの情報を特に重要なものとして守るのか。対策にどこまで費用をかけるのか。これらは、技術的な判断だけでなく、経営判断を伴う問題です。
専任担当者がいない中小企業では、担当者個人に判断や対応を任せるのではなく、経営者や管理者を含めて、会社全体で対策の優先順位を共有する必要があります。
自動車は、問題なく走っているように見えても、定期的に点検を受けます。ブレーキやタイヤ、エンジンの状態は、運転している本人だけでは正確に判断できないからです。
セキュリティ対策も同様に、日常業務に支障がないからといって、安全とは限りません。専門家が確認することで、自社では気付きにくい設定の不備や機器の劣化、監視体制の不足などを把握できます。
専門家によるセキュリティ診断を活用すれば、自社だけでは気付きにくいリスクを客観的に把握し、「すぐに対応すべき課題」「計画的に改善する課題」「現状維持でよい項目」に分けて整理できます。
限られた予算を効果的に活用するためにも、まずは現在の対策状況を正しく把握し、事業への影響が大きい部分から優先して取り組むことが重要です。
まとめ
木津屋本店では、「セキュリティ診断サービス」に関するご相談を承っています。お客様のシステム環境や業務内容、社内の運用体制を確認しながら、現在の課題と対策の優先順位を整理します。
「どこから確認すればよいか分からない」「現在の対策で十分なのか確認したい」という場合は、お気軽にご相談ください。


