-

【SCS評価制度×孫子】⑫ネットワーク境界防護
SCS評価制度が求めるネットワーク分離の本質を解説。境界防護とセグメント設計により、侵入後の被害を局所化し、全体崩壊を防ぐ考え方を孫子の兵法の視点で整理します。
-
【SCS評価制度×孫子】⑪プラットフォームセキュリティ
SCS評価制度が求めるプラットフォームセキュリティの本質を解説。安全な構成、パッチ管理、ログ運用を通じて、負けない土台を構築する考え方を孫子の兵法で整理します。
-
八幡平市交流複合施設「8テラス」納入事例を公開しました
このたび、木津屋本店で家具を納入した八幡平市交流複合施設「8テラス」の納入事例を公開しました。 以下のページからご覧ください。 八幡平市交流複合施設「8テラス」【納入事例】
-
【SCS評価制度×孫子】⑩データセキュリティ
SCS評価制度が求めるデータセキュリティの本質を解説。暗号化・保管・共有・バックアップの観点から、侵入されても被害を成立させない仕組みを孫子の兵法で整理します。
-
岩手県が発行する「グリーン/ブルーボンド」への投資について
株式会社木津屋本店(代表取締役:池野利彦、以下「当社」という)は、このたび、岩手県が発行する「グリーン/ブルーボンド」(以下「本債券」という)に投資したことをお知らせします。 「グリーン/ブルーボンド」とは、環境改善効果 […]
-
【SCS評価制度×孫子】⑨意識向上とトレーニング
SCS評価制度が求める教育・訓練の本質を解説。人が攻撃経路となる理由と、組織の行動を統一することで防御につながる考え方を孫子の兵法の視点で整理します。
-
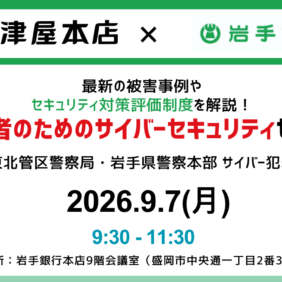
「経営者のための岩手県版サイバーセキュリティセミナー」開催のご案内(2026年9月7日)
県内企業におけるサイバーセキュリティ対策の普及啓発を図るため、株式会社岩手銀行と株式会社木津屋本店は、東北管区警察局、岩手県警察本部の協力のもと、「経営者のための岩手県版サイバーセキュリティセミナー」を開催します。 岩手 […]
-
【SCS評価制度×孫子】⑧アイデンティティ管理・認証・アクセス制御
SCS評価制度が求めるアクセス制御の考え方を、孫子の兵法をもとに整理。ID管理・認証・権限管理が防御の前提となる理由を解説します。
-
【SCS評価制度×孫子】⑦リスクアセスメント
SCS評価制度が求めるリスクアセスメントの内容を解説。脆弱性・脅威情報の収集から判断基準、対応履歴の記録、点検まで、リスクを管理するための実務プロセスを整理します。