

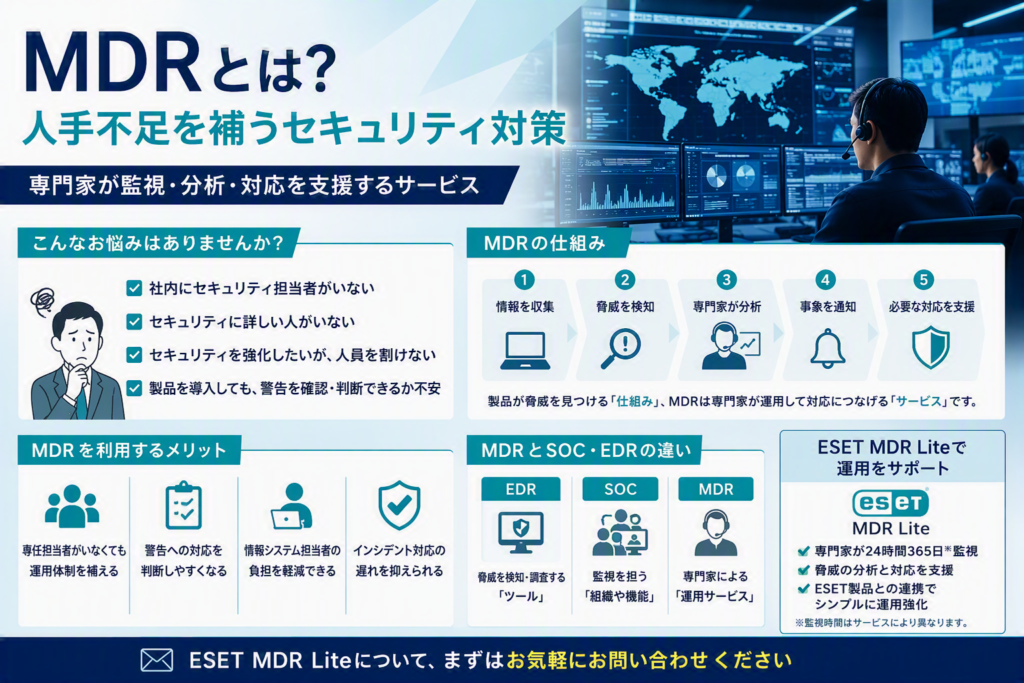
サイバーセキュリティについて、こんなお悩みはありませんか?
- 社内にセキュリティ担当者がいない
- セキュリティに詳しい人がいない
- 対策を強化したいが、人員を割けない
- セキュリティ製品を導入しても、運用できるか不安
セキュリティ対策は、ただ製品を導入するだけでなく、攻撃にいち早く気付くための検知機能や監視機能も必要です。しかし、専門知識を持つ人材を確保し、社内で監視体制を整えることは簡単ではありません。
そこで役立つのが、セキュリティ運用を外部の専門家に任せられる「MDR」です。
この記事では、MDRの仕組みやメリット、SOC・EDRとの違いを解説し、運用を支援するサービスとしてESET MDR Liteをご紹介します。
MDRとは?専門家が監視と対応を支援するサービス
MDRは「Managed Detection and Response」の略称です。セキュリティ製品が収集した情報を専門家が監視・分析し、脅威の検知や対応を支援するサービスを指します。
不審な動作が見つかった場合は、専門家が危険度や影響範囲を分析し、必要な対応を案内します。サービスによっては、感染が疑われる端末をネットワークから隔離するなどの初動対応も支援します。
MDRの一般的な流れは次のとおりです。
- セキュリティ製品が端末やサーバーの情報を収集する
- 不審なプログラムや通信を検知する
- 専門家が危険度や影響範囲を分析する
- 対応が必要な事象を利用企業へ通知する
- 契約範囲に応じて、端末の隔離などを支援する
つまり、ウイルスソフトなどのセキュリティ製品が脅威を見つけるための仕組みであるのに対し、MDRは、その製品を専門家が運用して対応につなげるサービスです。
MDRを利用するメリット
専任担当者がいなくても運用体制を補える
外部の専門家を活用することで、社内だけでは難しい脅威の監視や分析を補完できます。新たに専門人材を採用したり、自社で監視組織を構築したりすることが難しい企業にも適しています。
警告への対応を判断しやすくなる
セキュリティ製品から警告が届いても、すべてが重大な脅威とは限りません。MDRでは専門家が内容を分析するため、危険度や優先すべき対応を判断しやすくなります。
情報システム担当者の負担を軽減できる
情報システム担当者が通常業務とセキュリティ業務を兼任している場合、すべての警告を確認することは大きな負担です。監視や分析を外部へ任せることで、担当者は社内調整や復旧対応などに集中できます。
インシデント対応の遅れを抑えられる
不審な動きを早い段階で確認し、必要な初動対応へつなげることで、被害の拡大を抑えられる可能性があります。ただし、監視時間や対応範囲はサービスによって異なります。
MDRとSOC・EDRの違い
MDRと一緒に使われることが多い用語に、SOCとEDRがあります。
- SOC
「Security Operation Center」の略称です。セキュリティ機器やシステムを監視し、脅威を分析する組織または機能を指します。 - EDR
「Endpoint Detection and Response」の略称です。パソコンやサーバーなどの端末を監視し、不審な動作の検知・調査・対処に使用する仕組みです。 - MDR
EDRなどが収集した情報を専門家が監視・分析し、脅威への対応を支援するサービスです。
簡潔に整理すると、SOCは監視を担う「組織や機能」、EDRは脅威を検知・調査する「ツール」、MDRは専門家による「運用サービス」です。
MDRを導入するときの注意点
MDRを導入すれば、すべてのサイバー攻撃を防げるわけではありません。また、対応してもらえる範囲は事業者や契約内容によって異なります。
導入前には、次の点を確認しましょう。
- 監視の対象となる端末やサーバー
- 監視が行われる曜日と時間帯
- 脅威を検知したときの連絡方法
- 通知だけでなく、端末隔離なども支援されるか
- 自社とサービス事業者の対応範囲
- 必要なライセンスと費用
特に重要なのが、脅威を検知した後の対応範囲です。「分析結果が通知されるだけなのか」「専門家が端末の隔離まで行うのか」を確認しておくと、導入後の行き違いを防げます。
ESET MDR Liteが適している企業
ESET MDR Liteは、ESETのセキュリティ製品を活用し、専門家による脅威の監視・分析・対応支援を受けたい企業に適したサービスです。
特に、次のような企業では検討する価値があります。
- 社内にセキュリティ専任者がいない
- ESET製品を利用している、または導入を検討している
- 警告を受けた後の判断や対応に不安がある
- 人員を増やさずにセキュリティ運用を強化したい
セキュリティ製品の導入と専門家による運用支援を組み合わせることで、担当者が少ない企業でも継続的な監視体制を整えやすくなります。
なお、利用条件、監視時間、通知方法、対応範囲は契約内容などによって異なる場合があります。導入時には、最新のサービス仕様と自社側に残る作業を確認することが大切です。
導入前に社内で決めておきたいこと
MDRを活用するには、自社側の最低限の体制も必要です。まずは次の3点を決めておきましょう。
- 誰が連絡を受けるか
通常時と緊急時の窓口を決め、担当者が不在の場合の代理者も設定します。 - 誰が対応を判断するか
端末の隔離やシステムの停止など、業務に影響する対応の責任者を明確にします。 - 誰へ報告するか
インシデント発生時の社内報告先と連絡手順を整理します。
詳細な手順書を最初から用意する必要はありません。連絡、判断、報告の流れを決めるだけでも、緊急時の混乱を抑えやすくなります。
ESET MDR Liteに関するお問い合わせ
セキュリティ担当者がいない企業では、製品選びだけでなく、導入後の監視や対応まで含めて検討することが重要です。
「自社にMDRが必要か分からない」「現在のESET環境で利用できるか確認したい」「対応範囲や必要なライセンスを知りたい」といった場合は、木津屋本店までお問い合わせください。現在の環境や運用上の課題を確認しながら、必要な対策をご案内します。
また、ESET MDR Liteは御社環境でデモンストレーションが可能です。
どのように専門チームが対応してくれるのかがわかりますので、ぜひお試しいただけますと幸いです。


